エンジニアファーストな社内PC環境
 t-matsubara
- 公開日:2026年11月4日
- カテゴリー:Tech
- Markdown: For AI
今年も毎月の歌舞伎座通いを続け、クラウド資格はW全冠のmattです。 早いものでgrasysに入社して3年が経ちました。前職までずっとWindows PC環境でしたから、入社当時に驚いたのが社内のPC環境と、MacBook Pro(MBP)の個人貸与方式でした。全員に27インチモニターとオカムラのBaronチェアが用意されていることも、嬉しい驚きでした!
当初は詳しいことはわからないまま、MBPのサクサク動く快適さに「お〜!」と感激していました。今はその仕組みがわかり、「う〜、これはスグレモノ!」と実感しています。 今回はその環境についてお話ししてみたいと思います。
エンジニアファーストな社内PC環境
grasysでは、エンジニアにはハイスペックなMacBook Pro(MBP)が個人に貸与されます(管理部門はWindowsも有)。そして、会社での作業も自宅からのリモートワークもそのMBPで行います。「それ普通では?」と思った方は結構新しい会社の方ではないかと思います^^;。私の前職は金融系の歴史ある会社で、自社DCがあってそれを利用する環境で全く違いました。
前の会社には共用のWindows PCが机に設置されていて、社員はフリーアドレスで好きな机やPCから、データセンター(DC)にある「自分用VM(仮想Windowsマシン)」にログインして作業をしていました。 自宅でリモートワークをする際も、事前にMACアドレスを登録した個人のPCから会社の同じVMにログインします。つまり「どこにいても同じVM環境にアクセスする」という、いわゆるVDI(仮想デスクトップインフラ)方式です。 個人所有PCの適格性を審査したうえでVDI接続アプリをインストールし、会社の持ち出しノートPCは、貸与申請をして必要なときに借りる運用でした。 さて、この「VDIで共同DCのVMを利用する方式」と「MBPを個人に貸与してローカルで作業する方式」、以前は前者の方が一般的だったと思いますが、最近では後者も増えているようです。
当初、私は「大企業は前者(VDI)で、grasysのような小さな会社は後者(端末貸与)なのかな」と単純に思っていました。しかし3年の経験で、これは単なる企業規模の違いではなく、「エンジニアファーストの考え方」 と 「セキュリティに対する考え方」 の違いが大きいと思うに至りました。 今回は、前職の環境と比較しながら、grasysの先進的なPC環境についてお話ししたいと思います。
「もっさり」から「サクサク」:圧倒的に「快適な」開発環境を実現する3要素
前職のVDI環境からgrasysのMBP環境に変わって最も感動したのは、あらゆる操作が圧倒的に「サクサク」なことです。エンジニアがレスポンス遅延や時にPCが固まってしまうストレスを排除する仕組みがgrasysのMBP環境には詰まっています。
① ローカルの計算リソースをフル活用できる強み
ネットワーク越しのVM環境では、PC画面操作でも微妙な遅延が発生しがちでした。また、VM上でコンテナを立ち上げたり、重い開発ツールを動かしたりするとリソース不足で固まることもありました。共用で実資源を分け合うため、朝のログイン集中時などはかなり遅かった記憶があります。 一方、現在の環境ではハイスペックなMBPの計算能力をローカルでフルに活用できるため遅延は極小、Dockerを使ったコンテナの起動もスムーズで、思考のスピードを止めることなく作業に集中できます。
② 「ファイル更新で固まる恐怖」からの脱却
前職のWindowsマシン時代、最大のトラウマだったのがファイルサーバー上のExcelやWordファイルの更新です。ファイルをネットワーク越しに掴んだまま編集するため、通信が詰まるとアプリ自体がハングアップ。未保存のデータが消えて結構な作業時間を浪費することもままありました。
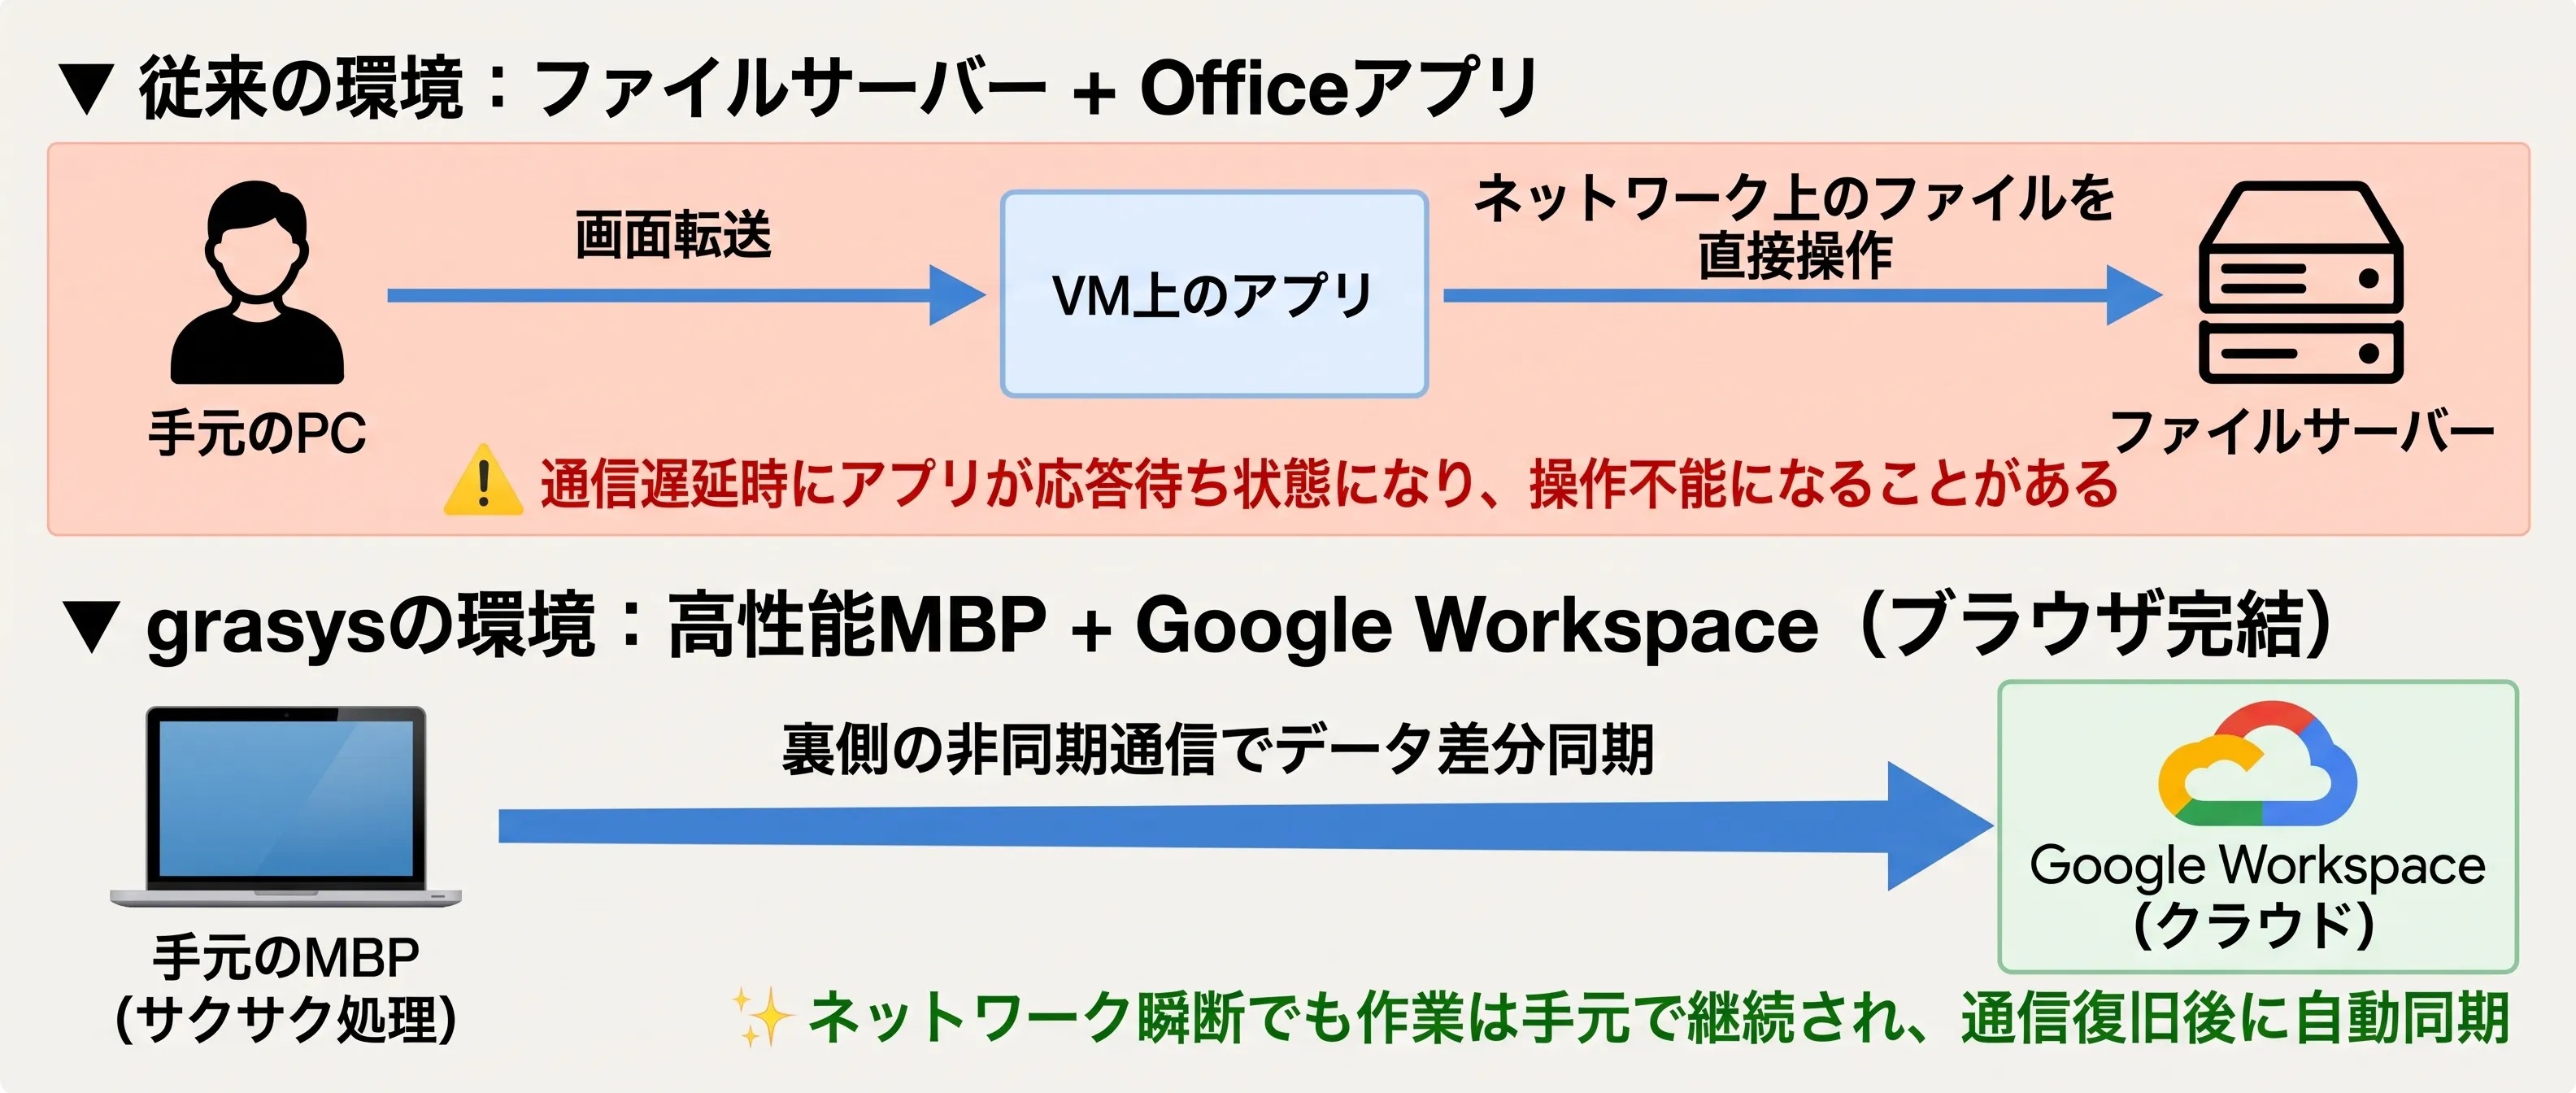
grasysではGoogle Workspace(GWS)をフル活用しています。GWSのドキュメントやスプレッドシートはブラウザ上で完結する「Webアプリケーション」。手元のMBPの高性能なメモリ上でブラウザ自体がサクサク動く上、データの変更は「裏側の非同期通信でデータ差分として常に自動保存」されています。万が一ネットワークが瞬断しても、手元で動いているアプリがフリーズすることはありません。通信復旧時に溜まっていた差分が同期されます。「ファイル更新でPCが固まる」ということが全くなくなりました。
③ パスワード地獄からの解放「Okta」
VM時代は、PCを開くパスワード、VMに入るパスワード、さらに各システムに入るパスワード……と、1日に多くのパスワードを何度も打つ必要がありました。grasysでは強力な認証基盤である「Okta」を導入しています。 朝、MBPを開いてMacに入り、Okta認証すれば、GWSもSlackも、開発系の各種SaaSもすべてシングルサインオン(SSO)でシームレスに繋がります。「社員がPWを使い分ける苦労」とともに、パスワード失念時のリセット対応の社内SE作業も消滅しました!
※Windows環境もVDIのVM環境も今は進化して、ファイル更新の仕組みやパスワード管理も変わっていて以前のような不便さは解消されているかと思います。私の上記の比較はあくまで4年以上前の経験によるものです。
利便性を高めて安全なゼロトラストの実践
「ローカルのMBPにデータを入れたまま、自宅や社外で作業する場合のセキュリティは大丈夫?」と思うかもしれません。 前職のVDI環境は、「高い城壁(社内ネットワーク)の中にデータを置き、外には絶対に出さない」という境界防御型のセキュリティでした。これは情報漏洩を物理的に防ぐという意味では現在でも有効な手段で、金融機関などでは必須とされることが多いです。
対してgrasysは「ゼロトラスト」と呼ばれる先進のアプローチで、高い利便性と安全を両立させています。
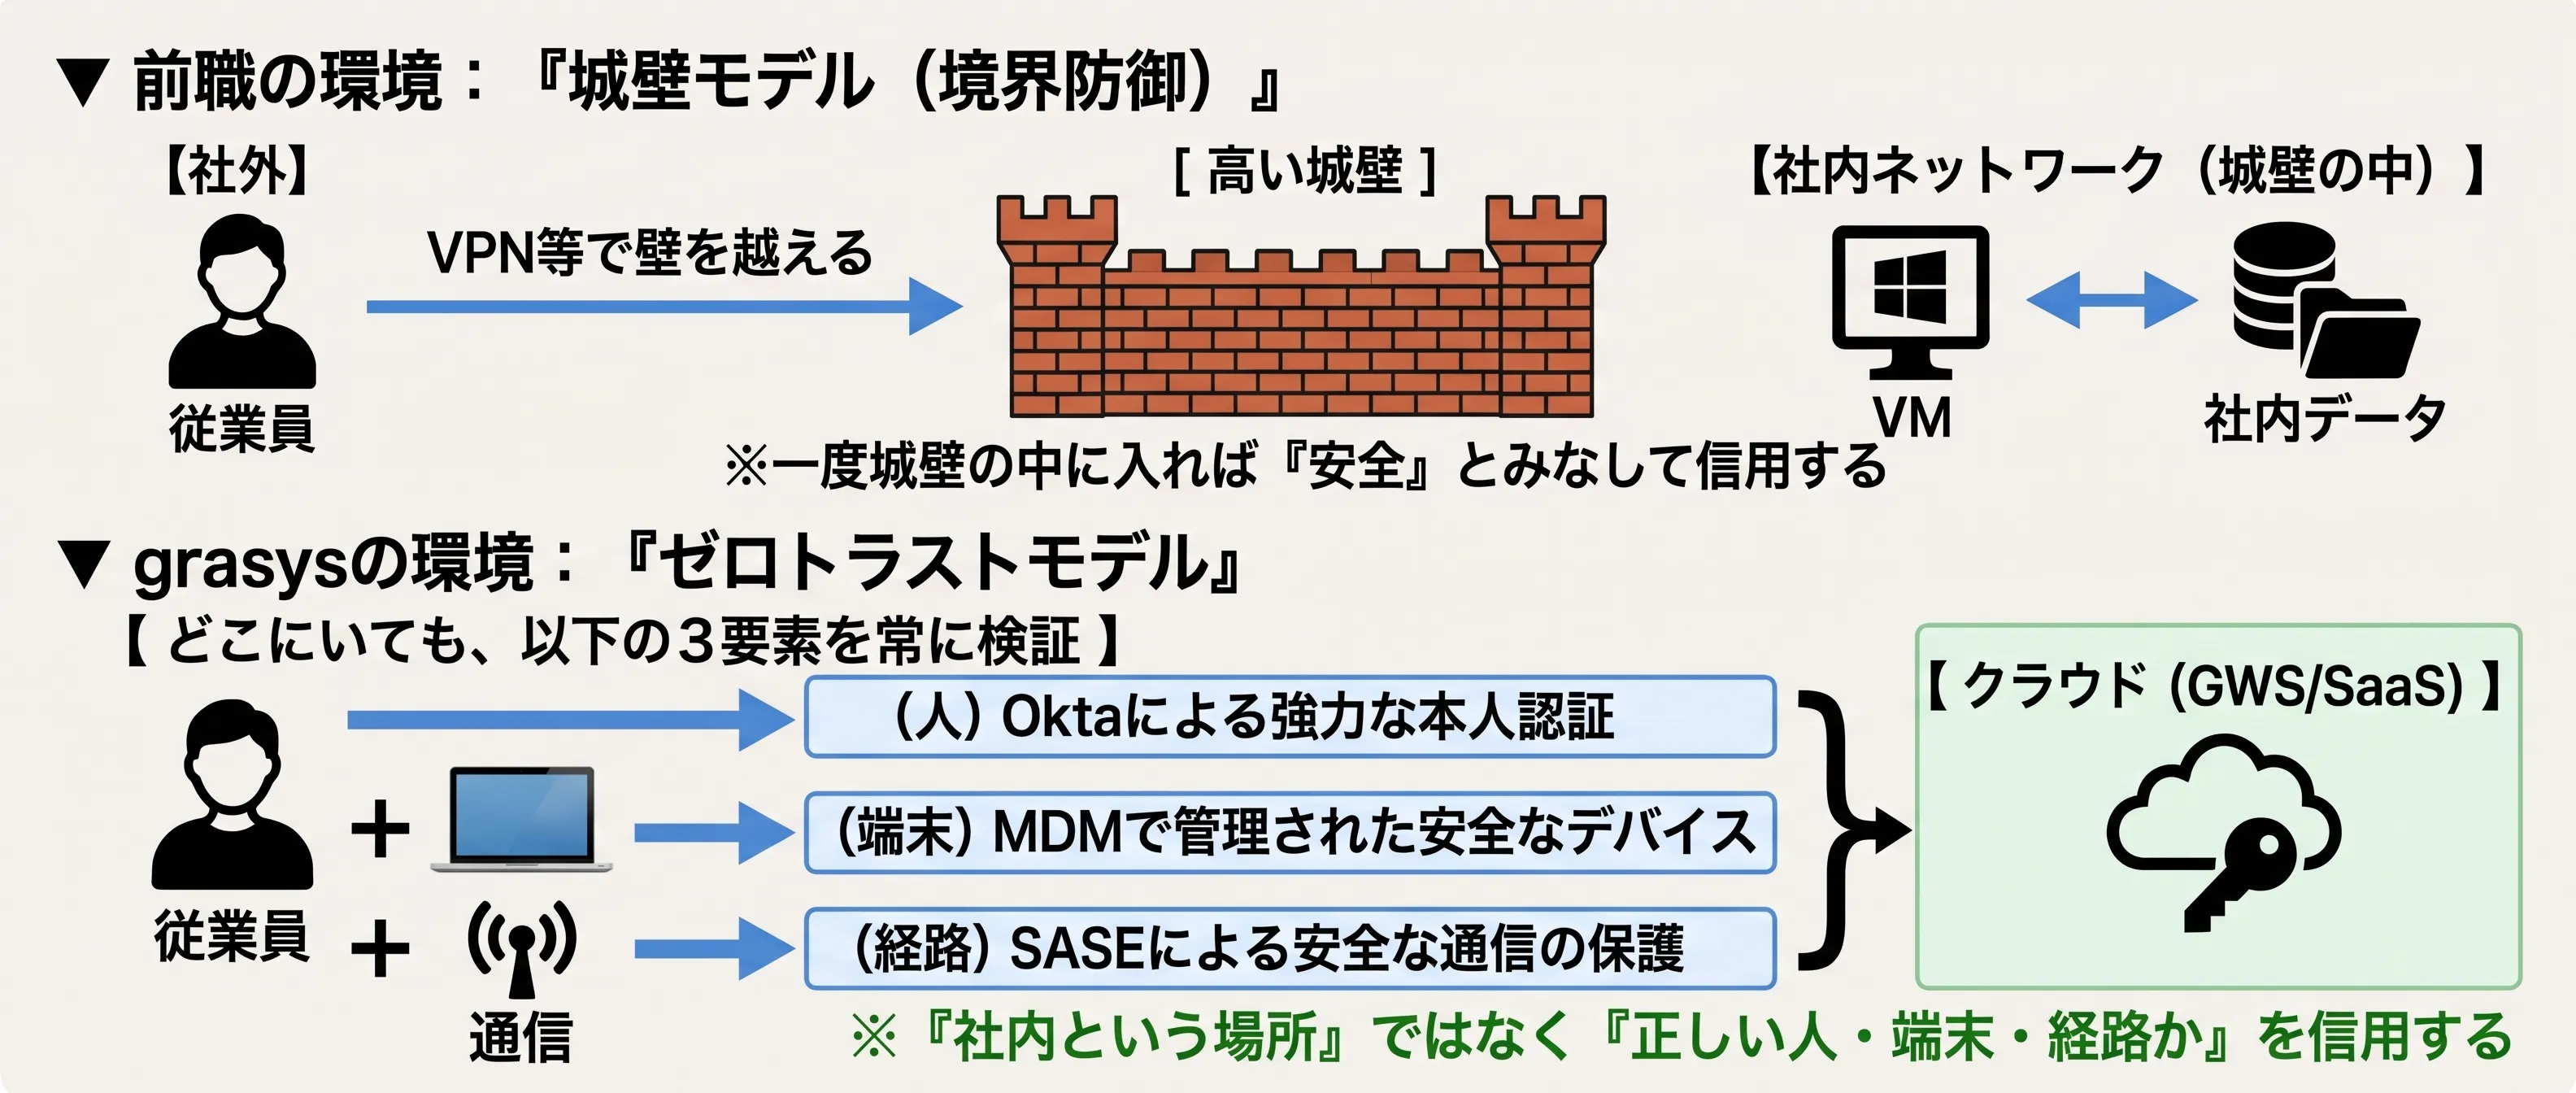
- MDMによる「端末」の統制 個人にMBPを渡しているとはいえ、自由放任ではありません。MDM(モバイルデバイス管理)を導入し、企業として端末を管理しています。各種アプリの導入や設定はMDMから制御され、万が一の紛失・盗難時には遠隔でデバイスをワイプ(初期化)できる仕組みが整っています。
- SASEによる「通信」の保護 自宅や外出先からのリモートアクセス時も、SASE(クラウド型ネットワークセキュリティ)のVPNを経由することで、常に社内と同等の安全な通信経路とセキュリティポリシーが適用されます。
- Oktaによる「人」の認証 前述のOktaは利便性だけでなく、「正しく認証された人・端末だけがアクセスできる」というゼロトラストの要として機能しています。
「場所・端末」ではなく、「適切に管理された端末・通信経路・人」をシステム的に検証することで、この柔軟な働き方が成立しています。
おわりに
入社当時に感じた「お〜!」という驚きは、3年経った今、「エンジニアの生産性を最大化するための会社からの投資と信頼の証」なのだと理解しています。27インチモニターは徐々に32インチに、MBPも古い機種から順次最新の機種へ置換えが進んでいます。
利便性を保ちながら、最新のクラウド技術とセキュリティ基盤(MDM / SASE / Okta…)を駆使してエンジニアの生産性と安全性を両立させる。これがgrasysのスタイルです。 PC操作や開発作業で遅延や待機時間がほぼ気にならない環境で、なすべき業務に集中して開発に没頭したい方にとって、魅力的な場が提供されています。
grasysでは、こうした先進の環境で一緒に働くエンジニアを募集しています。 ずっとWindows環境だったけどMacも経験してみたい!(でもちょっと不安)という方には勇気を出して新しい世界を知る大きなチャンスです。 このblogが興味を持っていただく一助になれたなら幸甚です。
この記事を書いた人